Con este proyecto de portafolio busco demostrar mi capacidad para convertir un escenario regulatorio complejo en un sistema de trabajo claro, trazable y accionable. A partir de un caso ficticio con seis sistemas de IA, analicé la aplicación conjunta del AI Act, el RGPD y la normativa laboral española; identifiqué riesgos, brechas acreditadas y ausencias documentales; y traduje los requisitos aplicables en controles, evidencias de cierre y un roadmap priorizado.
El proceso se articuló en cinco operaciones: inventariar y caracterizar cada sistema y su uso; determinar el rol de Atlas y su clasificación de riesgo; relacionar los requisitos con la evidencia disponible; valorar la exposición atendiendo al impacto, la probabilidad, la influencia del sistema y la madurez de los controles; y consolidar las conclusiones en medidas, responsables, plazos y criterios de cierre. Una decisión metodológica esencial fue diferenciar la falta de documentación de una brecha acreditada, evitando presentar como incumplimiento aquello que no podía demostrarse con la información disponible.
La elaboración del informe me permitió pasar del análisis normativo aislado a una visión más operativa del cumplimiento: priorizar riesgos, razonar ante evidencia incompleta y conectar obligaciones jurídicas con decisiones de gobernanza. El proyecto integra protección de datos, AI Governance, compliance tecnológico, gestión de riesgos, relaciones laborales y auditoría de cumplimiento. No pretende acreditar una implantación real ni la eficacia de los controles propuestos, sino mostrar mi capacidad para investigar, estructurar y comunicar problemas de cumplimiento de IA con rigor, límites claros y orientación a la toma de decisiones.
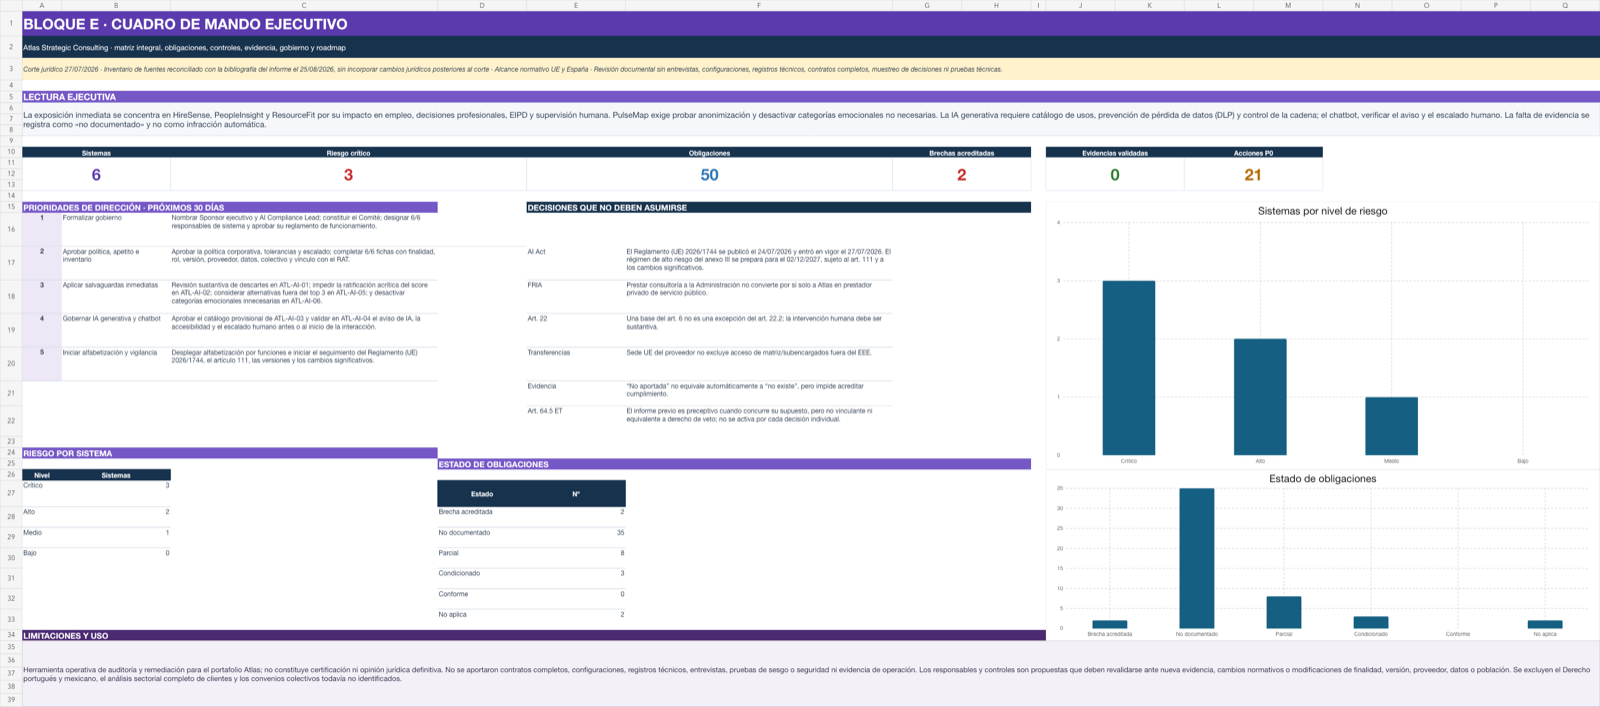
Alcance6 sistemas de IA
Matriz integral50 obligaciones
Diseño de control33 controles · 42 evidencias requeridas
Roadmap32 acciones · 21 prioritarias P0